央行数字货币预设方式,钱包和商户端到底怎么配
支持:
应用介绍
ImToken钱包在安全性设计上做了诸多努力,包括私钥本地存储、多重签名、冷存储等信息安全措施。然而,用户的安全意识和行为同样重要。用户需要时刻保持警惕,保护好自己的助记词和私钥,遵循安全使用的最佳实践。
央行数字货币预设方式央行数字货币预设方式,钱包和商户端到底怎么配,钱包和商户端到底怎么配
做数字货币系统研发这几年,最常被问的就是预设方式怎么落地。央行数字货币的预设不是单一动作,而是贯穿钱包、商户、监管三端的架构设计央行数字货币预设方式,直接决定上线后的稳定性和扩展性。
钱包端预设的核心是分级授权模型。运营机构在开户时根据风险等级预置不同额度的支付权限,小额走离线通道,大额必须回到央行节点做实时验证。分级不是写死在代码里,而是通过策略引擎动态下发,运营机构随时可调阈值。
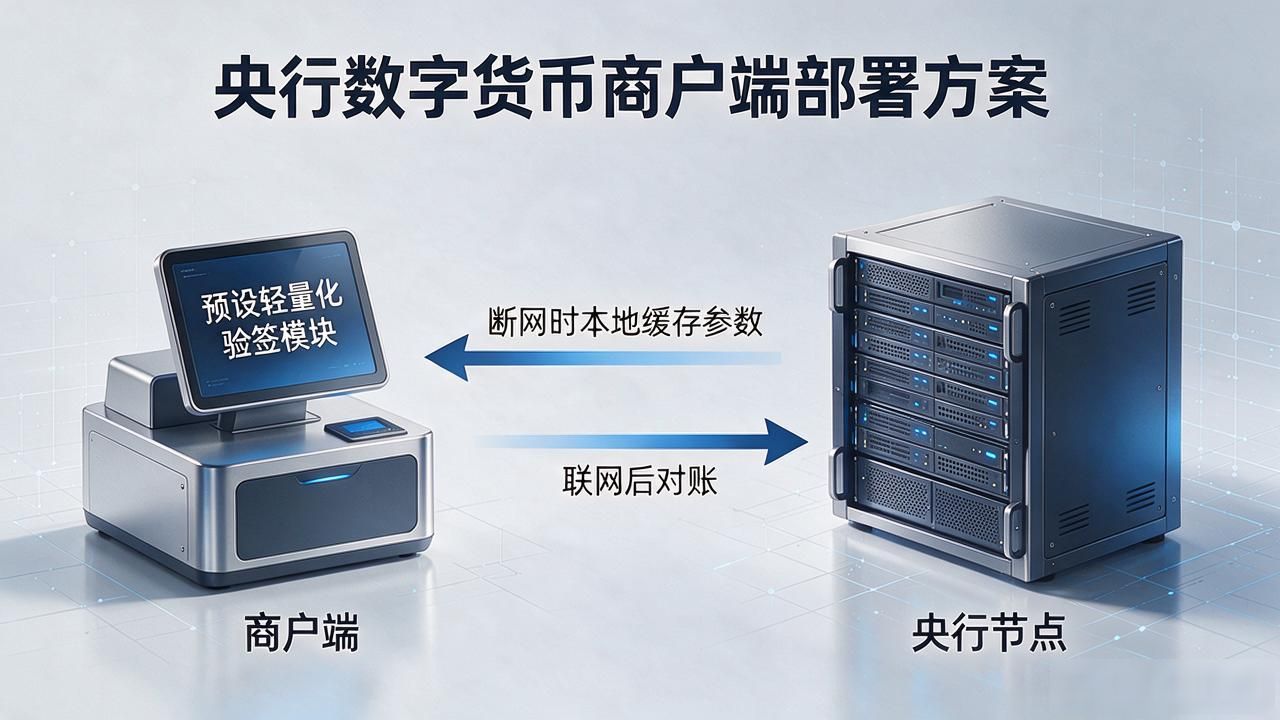
商户端部署要解决硬件性能受限的问题。小商户跑不了完整双边验证,我们的方案是预设轻量化验签模块,商户只校验签名完整性,金额和状态由后台异步确认。断网时凭本地缓存的预设参数完成离线下发,恢复联网后再跟央行节点对账。
监管侧的预设跟前端逻辑完全不同。央行初始化时预置了可追溯性锚点,每笔交易全生命周期哈希绑定在预设链上节点。用户销户、商户注销后记录依然可查,合规审计不需要另搭数据链路。
预设方式最大的难点是平衡效率和灵活。核心链路参数预设固化,外围业务参数走配置中心热更新,两层分开管理,变更不互相牵连。跑通这套模式,业务迭代和安全兜底就不打架了。